اتصال دوربین تیاندی به اینترنت با IP ثابت و DDNS (پورت فورواردینگ)
اتصال NVR تیاندی با IP ثابت و DDNS یکی از موضوعات مهم در طراحی دسترسی از راه دور به سیستمهای نظارت تصویری است. در پروژههایی مانند ساختمانهای اداری، فروشگاههای زنجیرهای، کارخانهها و مراکز مانیتورینگ، گاهی لازم است کاربران مجاز بدون حضور در محل نصب، به تصاویر دوربینها دسترسی داشته باشند.
برای دسترسی از راه دور به دوربینهای تیاندی، روشهایی مانند P2P، شبکه خصوصی مجازی (VPN)، IP عمومی ثابت و DDNS وجود دارد. این روشها کاربرد یکسانی ندارند و انتخاب صحیح آنها به نوع اینترنت، معماری شبکه، الزامات امنیتی و امکانات تجهیزات بستگی دارد.
برخلاف تصور رایج، داشتن IP ثابت بهتنهایی امنیت یا سرعت ارتباط را افزایش نمیدهد. همچنین DDNS راهکاری برای عبور از محدودیت CGNAT نیست و باز کردن مستقیم پورتهای مدیریتی NVR روی اینترنت میتواند خطرات امنیتی ایجاد کند.
در این راهنمای تخصصی از موج گستران رادیس، تفاوت IP ثابت، DDNS و CGNAT، مراحل تنظیم شبکه NVR تیاندی، راهاندازی اتصال امن از طریق VPN، محدودیتهای Port Forwarding و روشهای عیبیابی دسترسی از راه دور را بررسی میکنیم.
نکته مهم: منوهای دستگاه، امکانات VPN و DDNS، پورتهای ارتباطی و قابلیتهای امنیتی در مدلها و نسخههای مختلف Firmware تیاندی یکسان نیستند. در این مقاله، مراحل عمومی توضیح داده شدهاند و تنظیم نهایی باید مطابق مدل NVR، روتر و ساختار شبکه انجام شود.
تفاوت IP عمومی، IP ثابت، DDNS و CGNAT چیست؟
پیش از تنظیم دسترسی از راه دور، باید چهار مفهوم مهم شبکه را بشناسیم. بسیاری از مشکلات اتصال دوربین به اینترنت به دلیل اشتباه گرفتن این مفاهیم با یکدیگر ایجاد میشوند.
IP محلی یا Private IP
IP محلی، آدرسی است که دستگاه NVR در شبکه داخلی دریافت میکند؛ برای مثال آدرس 192.168.1.100. این آدرس برای ارتباط NVR با تجهیزات داخل شبکه مانند روتر، رایانه و دوربینها استفاده میشود.
آدرس محلی بهتنهایی از اینترنت عمومی قابل دسترسی نیست و باید یک مسیر شبکهای مجاز برای ارتباط از بیرون وجود داشته باشد.
IP عمومی یا Public IP
IP عمومی آدرسی است که در اینترنت برای برقراری ارتباط و مسیریابی استفاده میشود. در بعضی سرویسهای اینترنت، روتر مشترک یک IP عمومی قابلدسترسی دریافت میکند.
این آدرس میتواند ثابت یا پویا باشد. وجود IP عمومی نیز بهتنهایی دسترسی به دستگاه داخل شبکه را تضمین نمیکند؛ فایروال، تنظیمات روتر و سیاستهای سرویسدهنده نیز مؤثرند.
IP ثابت یا Static IP
IP ثابت آدرسی است که در طول زمان تغییر نمیکند. زمانی که درباره اتصال NVR از اینترنت صحبت میکنیم، معمولاً منظور IP عمومی ثابت است، نه IP ثابت داخلی دستگاه.
مزیت IP عمومی ثابت این است که مدیر شبکه میتواند برای شناسایی نقطه ارتباطی، روی یک نشانی مشخص حساب کند.
بااینحال، ثابت بودن IP به معنای بیشتر بودن سرعت یا امنیت نیست. کیفیت ارتباط به زیرساخت اینترنت، ترافیک شبکه و طراحی سیستم بستگی دارد.
DDNS چیست؟
Dynamic DNS یا DDNS سرویسی است که یک نام دامنه را به IP عمومی پویا متصل نگه میدارد.
برای مثال، یک مجموعه ممکن است دامنهای مانند camera.example.net داشته باشد. اگر IP عمومی اینترنت آن مجموعه تغییر کند، سرویس DDNS میتواند رکورد مرتبط با دامنه را بهروزرسانی کند.
در نتیجه، بهجای بهخاطر سپردن IP جدید، کاربران مجاز از نام دامنه استفاده میکنند.
تفاوت مهم: DDNS یک سرویس نامگذاری و بهروزرسانی DNS است. این سرویس خودش مسیر امن، VPN یا امکان عبور از CGNAT ایجاد نمیکند.
CGNAT چیست و چرا اهمیت دارد؟
در فناوری Carrier-Grade NAT یا CGNAT، اپراتور میتواند چند مشترک را از طریق یک یا چند IP عمومی مشترک به اینترنت متصل کند.
این روش در برخی سرویسهای اینترنت همراه و اینترنت ثابت استفاده میشود. در چنین شرایطی، آدرس WAN مودم ممکن است یک آدرس خصوصی یا آدرس اختصاصیافته برای CGNAT باشد.
اگر اینترنت شما پشت CGNAT باشد، تنظیم ساده Port Forwarding در مودم معمولاً امکان دریافت ارتباط مستقیم ورودی از اینترنت عمومی را فراهم نمیکند.
برای حل این محدودیت میتوان، بسته به امکانات اپراتور و نیاز پروژه، از IP عمومی قابلدسترسی، VPN با نقطه انتهایی مناسب یا سرویس ارتباطی سازگار مانند P2P استفاده کرد.
مقایسه روشهای دسترسی از راه دور به NVR تیاندی
برای مشاهده تصاویر یا مدیریت مجاز NVR تیاندی از خارج محل نصب، چند معماری ارتباطی وجود دارد. هر روش مزایا، محدودیتها و الزامات امنیتی خاص خود را دارد.
| روش | کاربرد | مزیت | محدودیت |
|---|---|---|---|
| P2P / Cloud | مشاهده تصویر از طریق سرویس سازنده | راهاندازی نسبتاً ساده در دستگاههای سازگار | وابسته به دسترسی و عملکرد سرویس |
| VPN | دسترسی کنترلشده کاربران و شعب | ارتباط رمزنگاریشده و کنترل دسترسی | نیازمند طراحی، پیکربندی و نگهداری صحیح |
| IP عمومی ثابت | شناسه ثابت برای نقطه ارتباطی | عدم تغییر نشانی عمومی | بهتنهایی روش دسترسی امن نیست |
| DDNS | دسترسی با دامنه در اینترنت دارای IP پویا | کاهش وابستگی به آدرس عددی متغیر | نیازمند مسیر ارتباطی قابلدسترسی است |
| Port Forwarding مستقیم | انتشار یک سرویس داخلی روی اینترنت | امکان ارتباط مستقیم در شرایط مشخص | افزایش سطح حمله و نیازمند کنترلهای امنیتی جدی |
پیشنهاد فنی رادیس
برای پروژههای سازمانی و چندشعبهای، بهتر است دسترسی از راه دور به تجهیزات نظارت تصویری از طریق VPN امن یا راهکار دسترسی کنترلشده طراحی شود، نه با انتشار مستقیم پنل مدیریتی NVR روی اینترنت.
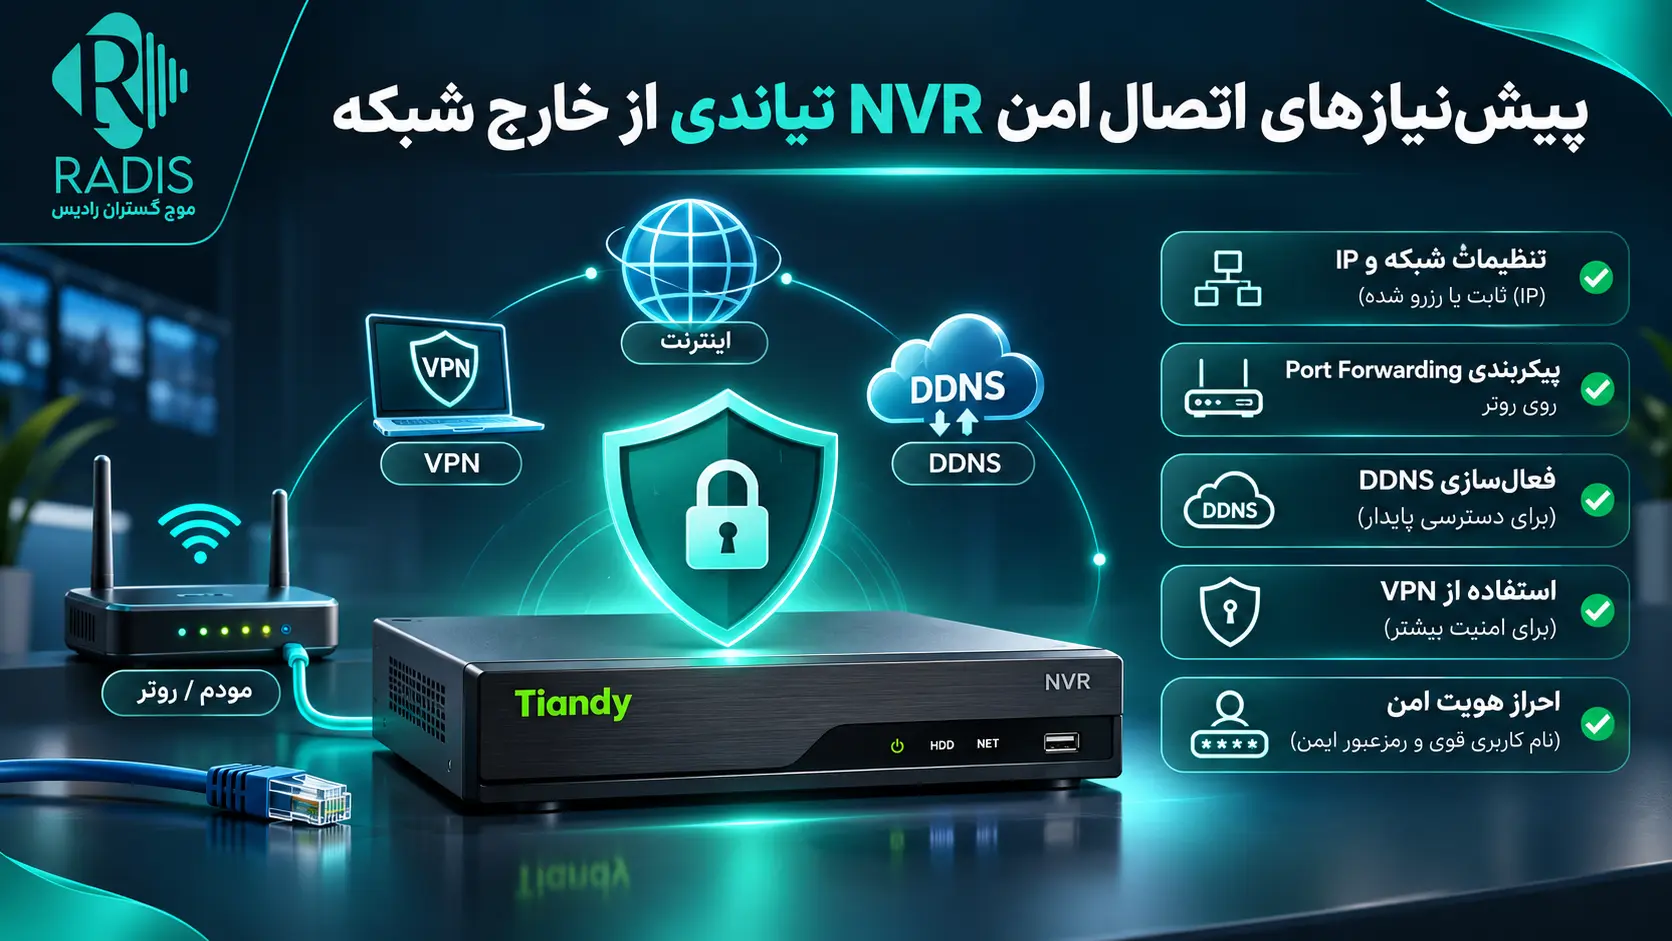
پیشنیازهای اتصال امن NVR تیاندی از خارج شبکه
پیش از شروع تنظیمات، باید وضعیت شبکه محلی، سرویس اینترنت و امکانات تجهیزات را بررسی کنید.
- مدل NVR: مدل دقیق و نسخه Firmware دستگاه مشخص باشد.
- دسترسی مدیریتی: اطلاعات ورود معتبر و مجوز انجام تنظیمات وجود داشته باشد.
- شبکه محلی: ارتباط NVR با روتر و تجهیزات موردنیاز برقرار باشد.
- روتر یا فایروال: قابلیت VPN یا سازگاری با راهکار ارتباط امن بررسی شود.
- سرویس اینترنت: وضعیت IP عمومی، IP پویا و CGNAT مشخص باشد.
- امنیت حسابها: رمزهای قوی و سطح دسترسی مناسب تعریف شده باشند.
- تهیه نسخه پشتیبان: در صورت پشتیبانی، تنظیمات فعلی ذخیره شوند.
- هماهنگی زمان: ساعت و منطقه زمانی تجهیزات صحیح باشند.
در پروژههای حرفهای بهتر است تجهیزات نظارت تصویری در یک VLAN یا بخش شبکهای مجزا قرار گیرند. این کار میتواند مدیریت دسترسی و محدودسازی ارتباطات غیرضروری را سادهتر کند.
مرحله اول: تنظیم IP محلی ثابت برای NVR تیاندی
برای مدیریت بهتر دستگاه ضبط در شبکه داخلی، معمولاً لازم است NVR یک آدرس قابل پیشبینی داشته باشد. این کار را میتوان از طریق IP دستی یا DHCP Reservation انجام داد.
روش پیشنهادی: DHCP Reservation
اگر روتر از قابلیت DHCP Reservation پشتیبانی میکند، میتوانید یک آدرس مشخص را به MAC Address دستگاه NVR اختصاص دهید.
- وارد پنل مدیریتی روتر شوید.
- بخش DHCP یا Address Reservation را پیدا کنید.
- آدرس MAC مربوط به رابط LAN دستگاه NVR را شناسایی کنید.
- یک IP مناسب و آزاد در شبکه محلی برای دستگاه رزرو کنید.
- تنظیمات را ذخیره کنید.
- در صورت نیاز، اجاره DHCP را تجدید کنید یا دستگاه را مطابق راهنمای سازنده دوباره به شبکه متصل کنید.
- آدرس دریافتشده توسط NVR را بررسی کنید.
مزیت این روش، مدیریت متمرکز آدرسدهی در روتر و کاهش احتمال تداخل با سایر تجهیزات است.
تنظیم دستی IP در NVR تیاندی
اگر نیاز به تنظیم دستی دارید، از منوی Network یا TCP/IP در دستگاه ضبط استفاده کنید.
جدول زیر نمونه یک شبکه فرضی است؛ مقادیر واقعی باید براساس تنظیمات روتر شما تعیین شوند.
| پارامتر | مقدار نمونه |
|---|---|
| آدرس روتر | 192.168.1.1 |
| IP دستگاه NVR | 192.168.1.200 |
| Subnet Mask | 255.255.255.0 |
| Gateway | 192.168.1.1 |
| DNS | مطابق شبکه و سرویس DNS قابلدسترسی |
نکته مهم: در صورت تنظیم دستی IP، آدرس انتخابشده نباید با دستگاه دیگری تداخل داشته باشد. اگر شبکه توسط DHCP مدیریت میشود، آدرس دستی باید با محدوده تخصیص روتر هماهنگ باشد.
پس از ذخیره تنظیمات، از یک رایانه مجاز در همان شبکه، دسترسی به آدرس NVR را بررسی کنید. اگر دستگاه در شبکه محلی در دسترس نیست، ابتدا مشکل ارتباط داخلی را برطرف کنید.
مرحله دوم: راهاندازی DDNS برای اینترنت با IP عمومی پویا
اگر اینترنت محل نصب از IP عمومی پویا استفاده میکند، ممکن است با قطع و وصل شدن سرویس یا تغییرات شبکه، آدرس عمومی تغییر کند.
در چنین شرایطی DDNS میتواند نام دامنه را به IP عمومی جدید متصل نگه دارد.
مراحل عمومی تنظیم DDNS
- ابتدا مطمئن شوید سرویس اینترنت، IP عمومی قابلدسترسی دارد.
- یک سرویس DDNS معتبر و سازگار با تجهیزات انتخاب کنید.
- در سرویس مربوط، نام میزبان موردنظر را تعریف کنید.
- در روتر یا سامانه مدیریت شبکه، بخش Dynamic DNS را باز کنید.
- اطلاعات سرویس، نام میزبان و روش احراز هویت موردنیاز را وارد کنید.
- بهروزرسانی خودکار IP را فعال کنید.
- وضعیت بهروزرسانی رکورد دامنه را بررسی کنید.
- پس از تغییر IP عمومی، تطابق دامنه با آدرس جدید را آزمایش کنید.
اگر روتر از سرویس DDNS انتخابشده پشتیبانی نمیکند، ممکن است بتوانید از یک کلاینت بهروزرسانی سازگار در تجهیزات مدیریتی شبکه استفاده کنید.
در برخی مدلهای NVR نیز تنظیمات DDNS وجود دارد، اما امکانات آن باید مطابق مدل و Firmware بررسی شود.
هشدار: راهاندازی DDNS بهمعنای مجاز بودن انتشار پنل مدیریت NVR روی اینترنت نیست. DDNS بهتر است برای شناسایی یک نقطه ارتباطی امن، مانند درگاه VPN مجاز، استفاده شود.
آیا DDNS پشت CGNAT کار میکند؟
سرویس DDNS ممکن است دامنه را به یک آدرس عمومی بهروزرسانی کند؛ اما اگر اتصال مشترک پشت CGNAT باشد، این دامنه بهتنهایی امکان برقراری اتصال ورودی مستقیم به NVR را فراهم نمیکند.
در این شرایط باید معماری دسترسی تغییر کند؛ برای مثال میتوان از VPN با سرور قابلدسترسی و اتصال آغازشده از داخل شبکه استفاده کرد.
مرحله سوم: آموزش دسترسی امن به NVR تیاندی از طریق VPN
VPN یا Virtual Private Network یک راهکار برای ایجاد ارتباط رمزنگاریشده میان کاربران مجاز و شبکه محل نصب دوربینها است.
با طراحی صحیح VPN، کاربر میتواند پس از احراز هویت، به سرویسهای مجاز داخل شبکه دسترسی پیدا کند؛ بدون اینکه لازم باشد پنل مدیریتی NVR مستقیماً برای تمام اینترنت قابل مشاهده باشد.
ساختار پیشنهادی اتصال
نمای شماتیک؛ نوع تونل و مسیر واقعی به معماری شبکه بستگی دارد.
مراحل عمومی راهاندازی VPN
- بررسی تجهیزات: مشخص کنید روتر یا فایروال از سرویس VPN موردنظر پشتیبانی میکند یا خیر.
- انتخاب معماری: تعیین کنید VPN روی روتر محل، فایروال سازمانی یا یک سرور امن قابلدسترسی برقرار میشود.
- تعریف کاربران: برای کاربران مجاز، حساب یا هویت اختصاصی ایجاد کنید.
- تنظیم امنیت: از پروتکل امن، کلیدها یا گواهیهای مناسب و در صورت پشتیبانی احراز هویت چندمرحلهای استفاده کنید.
- تنظیم مسیر: دسترسی کاربران VPN را فقط به شبکه و سرویسهای موردنیاز محدود کنید.
- نصب کلاینت: برنامه VPN سازگار را روی گوشی یا رایانه کاربران نصب کنید.
- برقراری ارتباط: اتصال VPN را از خارج شبکه آزمایش کنید.
- دسترسی به NVR: پس از اتصال امن، آدرس داخلی دستگاه را در نرمافزار مدیریتی سازگار وارد کنید.
- کنترل مجوزها: مطمئن شوید کاربران فقط به امکانات مجاز دسترسی دارند.
پروتکلهایی مانند IPsec، WireGuard یا سایر راهکارهای VPN قابل بررسی هستند. انتخاب نهایی باید براساس سازگاری تجهیزات، الزامات سازمان و سیاستهای امنیتی انجام شود.
اگر اینترنت محل پشت CGNAT باشد چه کنیم؟
در اتصال دارای CGNAT، ممکن است راهاندازی یک سرور VPN که مستقیماً از اینترنت به محل وصل شود، بهسادگی امکانپذیر نباشد.
در این شرایط میتوان معماریای طراحی کرد که روتر محل نصب، ارتباط VPN خروجی را به یک نقطه انتهایی قابلدسترسی برقرار کند.
این راهکار در پروژههای چندشعبهای میتواند برای ارتباط امن سایتها به مرکز مانیتورینگ نیز استفاده شود؛ به شرط آنکه مدیریت مسیرها، احراز هویت و تفکیک دسترسیها بهدرستی انجام شده باشد.
نکته تخصصی: وجود قابلیت VPN در روتر بهتنهایی تضمینکننده امنیت نیست. بهروزرسانی، مدیریت کلیدها، کنترل دسترسی، ثبت رویدادها و نگهداری صحیح سرویس ضروری است.
Port Forwarding چیست و چرا برای NVR ریسک امنیتی دارد؟
Port Forwarding قابلیتی در روتر است که ارتباط ورودی دریافتشده روی یک پورت مشخص را به یک سرویس داخل شبکه محلی هدایت میکند.
در بعضی روشهای قدیمی دسترسی به سیستمهای نظارت تصویری، پورت مدیریتی یا سرویس تصویر دستگاه ضبط مستقیماً روی اینترنت منتشر میشد.
اگرچه این روش در برخی شرایط از نظر فنی قابل اجرا است، اما انتشار مستقیم سرویسهای NVR میتواند خطر دسترسی غیرمجاز، سوءاستفاده از آسیبپذیریها و تلاشهای خودکار برای ورود را افزایش دهد.
هشدار امنیتی
باز کردن مستقیم پورت HTTP، RTSP یا سرویس مدیریت NVR برای تمام اینترنت، روش پیشنهادی عمومی برای راهاندازی تجهیزات نظارت تصویری نیست. تغییر شماره پورت پیشفرض نیز بهتنهایی مشکل امنیت را برطرف نمیکند.
چرا تغییر پورت از 80 به 8085 کافی نیست؟
برخی تصور میکنند اگر پورت مدیریتی دستگاه از عدد پیشفرض به عدد دیگری تغییر کند، دستگاه از دید مهاجمان پنهان میماند.
درحالیکه ابزارهای اسکن شبکه میتوانند سرویسهای موجود روی پورتهای مختلف را شناسایی کنند. بنابراین تغییر شماره پورت، جایگزین احراز هویت امن، بهروزرسانی و محدودسازی دسترسی نیست.
آیا Port Forwarding همیشه ممنوع است؟
خیر. Port Forwarding یک قابلیت عمومی شبکه است و در برخی معماریهای کنترلشده کاربرد دارد.
برای مثال، ممکن است در یک طراحی تخصصی، دسترسی به سرویس VPN روی درگاه امن شبکه برقرار شود. این موضوع با انتشار مستقیم پنل مدیریت NVR تفاوت دارد.
هرگونه انتشار سرویس روی اینترنت باید پس از بررسی ریسک، محدودسازی مبدأ دسترسی، بهروزرسانی تجهیزات، فعالسازی کنترلهای امنیتی و مطابق سیاست سازمان انجام شود.
همچنین بهتر است قابلیتهایی مانند UPnP که ممکن است بهصورت خودکار قوانین انتشار پورت ایجاد کنند، در شبکههای نظارتی فقط در صورت نیاز واقعی و با سیاست مشخص فعال باشند.
آشنایی با پورتهای HTTP، HTTPS، RTSP و سرویس NVR تیاندی
دستگاههای ضبط تحت شبکه ممکن است از چند نوع سرویس ارتباطی استفاده کنند. شناخت تفاوت این سرویسها برای عیبیابی و طراحی دسترسی امن اهمیت دارد.
| نوع سرویس | کاربرد | نکته امنیتی |
|---|---|---|
| HTTP | ارتباط وب بدون رمزنگاری TLS | نباید برای مدیریت مستقیم از اینترنت عمومی به آن اتکا کرد. |
| HTTPS | ارتباط وب رمزنگاریشده با TLS | به گواهی معتبر و پیکربندی امن نیاز دارد؛ انتشار مستقیم همچنان ریسک دارد. |
| RTSP | کنترل دریافت جریان رسانهای در تجهیزات سازگار | امنیت و رمزنگاری به روش انتقال و پیادهسازی بستگی دارد. |
| Service / SDK | ارتباط نرمافزارهای مدیریتی یا کلاینتهای سازگار | پورت و پروتکل دقیق وابسته به مدل و Firmware است. |
| VPN | ایجاد مسیر امن میان کاربر و شبکه | پیکربندی و احراز هویت باید در روتر یا درگاه مناسب انجام شود. |
در بسیاری از سرویسها، شمارههایی مانند 80، 443 یا 554 بهعنوان پورتهای شناختهشده استفاده میشوند؛ اما نباید فرض کرد که تمام مدلهای تیاندی با همین تنظیمات عرضه شدهاند.
شماره پورتها و وضعیت سرویسها را باید از منوی دستگاه و مستندات مدل بررسی کرد.
توصیه: برای مشاهده تصاویر از راه دور، ابتدا روش دسترسی امن را برقرار کنید؛ سپس در داخل همان مسیر امن، از سرویسهای موردنیاز دستگاه استفاده کنید.
چگونه اتصال NVR تیاندی را از خارج شبکه آزمایش کنیم؟
پس از انجام تنظیمات، باید مطمئن شوید ارتباط از خارج شبکه بهدرستی برقرار است و کاربران فقط به سرویسهای مجاز دسترسی دارند.
مراحل تست اتصال از طریق VPN
- ابتدا دسترسی محلی به NVR را بررسی کنید.
- گوشی یا لپتاپ آزمایشی را از شبکه Wi-Fi محل جدا کنید.
- با یک اینترنت مستقل، اتصال VPN را برقرار کنید.
- وضعیت احراز هویت و برقراری تونل را بررسی کنید.
- در صورت مجاز بودن، دسترسی به IP داخلی NVR را از مسیر VPN آزمایش کنید.
- نرمافزار مدیریتی سازگار را اجرا کرده و وضعیت تصویر را کنترل کنید.
- با حساب کاربری محدود، مجوزهای مشاهده و مدیریت را بررسی کنید.
- پس از قطع VPN، مطمئن شوید دسترسی مستقیم غیرمجاز به دستگاه برقرار نیست.
اگر تونل VPN برقرار است اما تصویر دریافت نمیشود، ممکن است مشکل از مسیر شبکه، فایروال، سرویس دستگاه، مجوز کاربر یا تنظیمات ویدیو باشد.
در این وضعیت نیازی نیست بدون بررسی، پورتهای NVR را روی اینترنت عمومی باز کنید.
رفع مشکلات اتصال NVR تیاندی با IP ثابت، DDNS و VPN
جدول زیر مهمترین مشکلاتی را که ممکن است هنگام راهاندازی دسترسی از راه دور به NVR تیاندی رخ دهند، بررسی میکند.
| مشکل | علت احتمالی | راهکار پیشنهادی |
|---|---|---|
| اتصال از بیرون شبکه برقرار نمیشود | مشکل اینترنت، مسیر شبکه یا سرویس دسترسی | ابتدا اینترنت، وضعیت VPN و مسیر ارتباطی را بررسی کنید. |
| DDNS به IP قبلی اشاره میکند | اختلال در بهروزرسانی رکورد DNS | وضعیت کلاینت DDNS، رکورد دامنه و زمان انتشار DNS را کنترل کنید. |
| اتصال پشت CGNAT انجام نمیشود | نبود مسیر ورودی مستقیم قابلدسترسی | معماری VPN خروجی، IP عمومی یا روش دسترسی سازگار را بررسی کنید. |
| VPN وصل میشود ولی NVR باز نمیشود | اشکال Routing، Firewall یا مجوز دسترسی | مسیریابی شبکه داخلی، آدرس NVR و قوانین فایروال را کنترل کنید. |
| صفحه ورود نمایش داده میشود اما تصویر نیست | ناسازگاری کلاینت، کدک یا مشکل سرویس تصویر | نرمافزار سازگار، تنظیمات جریان و مجوز کاربر را بررسی کنید. |
| پس از راهاندازی مجدد مودم ارتباط قطع میشود | تغییر IP، مشکل DHCP یا عدم اتصال مجدد VPN | Reservation، DDNS و قابلیت بازاتصال خودکار را بررسی کنید. |
| تصویر کند یا با تأخیر است | محدودیت آپلود، ازدحام شبکه یا نرخ بیت بالا | سرعت آپلود، تأخیر و تنظیمات استریم را بررسی کنید. |
اگر IP ثابت داریم، چرا اتصال برقرار نمیشود؟
وجود IP عمومی ثابت تنها به این معناست که آدرس اینترنتی موردنظر تغییر نمیکند. برای دسترسی صحیح، همچنان باید سرویس موردنیاز، مسیر شبکه، فایروال و احراز هویت بهدرستی تنظیم شده باشند.
به همین دلیل، عیبیابی باید مرحلهبهمرحله و از شبکه محلی تا نقطه دسترسی از راه دور انجام شود.
سؤالات متداول درباره اتصال NVR تیاندی با IP ثابت و DDNS
برای اتصال NVR تیاندی از راه دور، IP ثابت لازم است؟
خیر. در بسیاری از شرایط میتوان از P2P یا معماری VPN سازگار استفاده کرد. IP عمومی ثابت برای برخی طراحیهای شبکه مفید است، اما الزام عمومی تمام روشهای دسترسی از راه دور نیست.
تفاوت IP ثابت و DDNS چیست؟
IP ثابت یک آدرس تغییرناپذیر است، اما DDNS یک نام دامنه را به IP پویا متصل نگه میدارد. این دو مفهوم عملکرد متفاوتی دارند.
آیا DDNS مشکل CGNAT را رفع میکند؟
خیر. DDNS فقط اطلاعات DNS را بهروزرسانی میکند و بهتنهایی مسیر ارتباط ورودی قابلدسترسی برای دستگاه پشت CGNAT ایجاد نمیکند.
آیا اتصال با IP ثابت سریعتر از P2P است؟
لزوماً خیر. عملکرد واقعی به مسیر ارتباط، ظرفیت اینترنت، تأخیر شبکه، روش انتقال تصویر و زیرساخت سرویس بستگی دارد. ثابت بودن IP بهتنهایی سرعت را افزایش نمیدهد.
آیا برای مشاهده NVR روی موبایل باید پورت باز کنیم؟
در روشهای مبتنی بر P2P سازگار یا دسترسی از مسیر VPN، معمولاً نیازی به انتشار مستقیم پورتهای NVR روی اینترنت نیست. نوع پیکربندی به روش انتخابشده و تجهیزات شبکه بستگی دارد.
آیا با اینترنت سیمکارتی میتوان از VPN استفاده کرد؟
بله، در صورت فراهم بودن شرایط شبکه و سازگاری تجهیزات. اگر اینترنت پشت CGNAT باشد، معماریای که ارتباط خروجی به یک نقطه انتهایی VPN قابلدسترسی برقرار میکند، میتواند گزینه مناسبی باشد.
آیا Port Forwarding برای دوربین مداربسته خطرناک است؟
انتشار مستقیم سرویسهای دوربین یا NVR روی اینترنت میتواند سطح حمله را افزایش دهد. برای دسترسی مدیریتی بهتر است از VPN امن یا راهکار کنترلشده و موردتأیید سازمان استفاده شود.
بهترین راهکار برای اتصال چند شعبه به مرکز مانیتورینگ چیست؟
پاسخ به تعداد شعب، پهنای باند، ساختار شبکه، الزامات امنیتی و تجهیزات بستگی دارد. در بسیاری از پروژههای سازمانی، شبکه خصوصی مجازی Site-to-Site یا راهکار دسترسی امن مدیریتشده قابل بررسی است.
مطالب مرتبط با راهاندازی شبکه دوربین تیاندی
اگر هدف شما صرفاً مشاهده تصاویر روی تلفن همراه است، مقاله آموزش اتصال دوربین تیاندی به موبایل با EasyLive Plus را مطالعه کنید.
همچنین اگر در محل نصب از اینترنت 4G یا مودم سیمکارتی استفاده میکنید، راهنمای اتصال NVR و DVR به مودم سیمکارتی میتواند برای تنظیم شبکه و بررسی محدودیتهای اینترنت همراه مفید باشد.
جمعبندی؛ بهترین روش اتصال امن NVR تیاندی از راه دور
برای اتصال NVR تیاندی از خارج شبکه باید ابتدا هدف ارتباط، نوع اینترنت و سطح امنیت موردنیاز مشخص شود.
IP عمومی ثابت میتواند مدیریت نشانی ارتباطی را سادهتر کند و DDNS نیز برای اینترنت دارای IP عمومی پویا مفید است. بااینحال، هیچکدام بهتنهایی یک مسیر ارتباطی امن ایجاد نمیکنند.
برای پروژههای حرفهای، اتصال از طریق VPN امن و کنترل دسترسی مناسب، در بسیاری از موارد انتخاب بهتری نسبت به انتشار مستقیم پورتهای مدیریتی NVR است.
اگر اینترنت محل نصب پشت CGNAT قرار دارد، باید از روش دسترسی سازگار با این محدودیت استفاده کرد. همچنین پس از راهاندازی، وضعیت بهروزرسانی تجهیزات، امنیت حسابها و کیفیت اتصال باید بهصورت دورهای بررسی شود.
برای راهاندازی امن دسترسی از راه دور به NVR تیاندی نیاز به مشاوره دارید؟
کارشناسان موج گستران رادیس میتوانند در بررسی مشخصات دستگاه ضبط، انتخاب تجهیزات و طراحی راهکار ارتباطی متناسب با نیاز پروژه به شما راهنمایی ارائه دهند.